13 октября 2026 года Cursor открыл маркетплейс приложений для Origin — собственного облачного сервиса для хранения кода и командной разработки. В каталоге появилось больше двадцати интеграций для деплоя, тестирования, проверки безопасности и управления проектами, а независимые разработчики получили возможность подавать свои решения на витрину. Но за вывеской магазина скрывается сразу несколько жестких технических правил: публичный статус вовсе не означает появление в каталоге, а популярные системы сборки наотрез отказываются работать с зеркалами репозиториев.
Что появилось в каталоге Origin и кто может ставить расширения
До сих пор Origin развивался как облачная площадка для работы с кодом: там можно хранить репозитории, отправлять ветки через git, запускать поиск и делиться проектами внутри команды. Теперь платформа получила собственный каталог дополнений. На старте витрина включает двадцать одно приложение, разбитое по направлениям инженерной работы: от публикации проектов через Cloudflare, Vercel и Netlify до трекинга задач в Linear и отслеживания ошибок в Sentry.
Интеграции работают через программный интерфейс Origin: принимают вебхуки, создают проверки кода, оставляют комментарии к пулл-реквестам и участвуют в ревью. При этом поставить расширение рядовой пользователь не сможет. Установка открыта исключительно администраторам рабочего пространства в настройках кодовой базы. Если у вас обычные права участника, придется обращаться к владельцам организации.
Сам сервис Origin находится в ранней бете и доступен только на платных тарифах редактора. Доступ распределяют волнами, поэтому панель управления появляется не сразу после оплаты. Кроме того, имя пространства жестко фиксируется при создании: изменить адрес репозитория на этапе тестирования создатели платформы не позволяют.
Почему публичный статус не выводит приложение на витрину
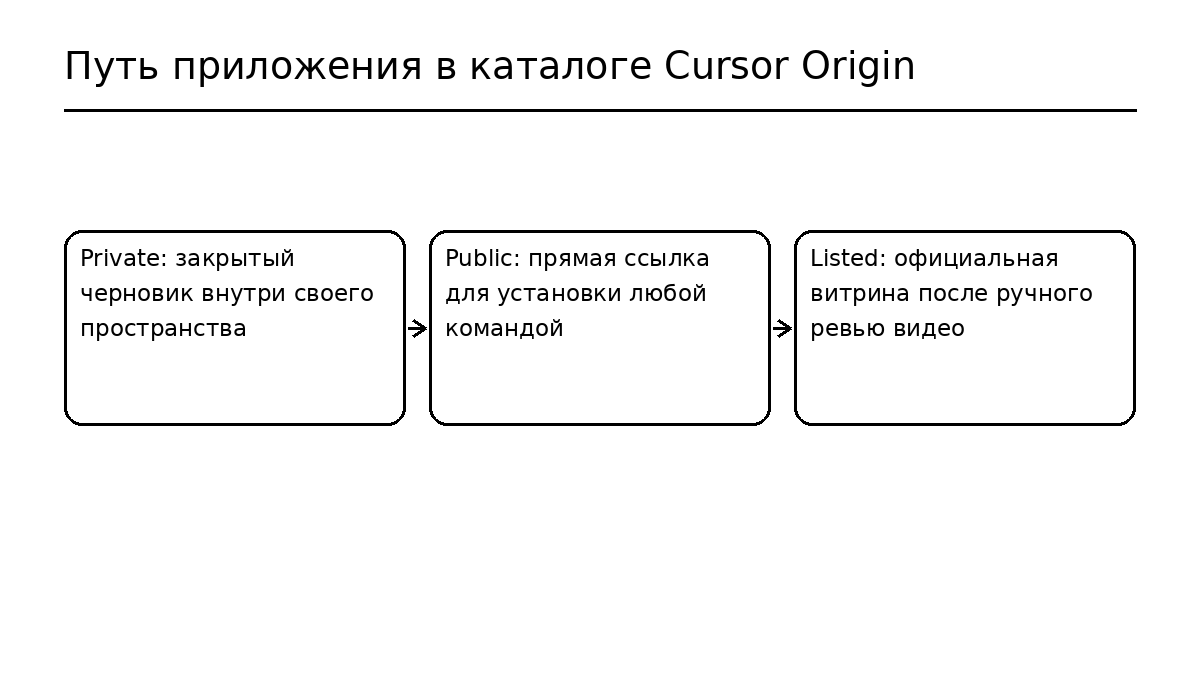
Главный сюрприз для разработчиков, которые решили выпустить собственное дополнение, кроется в системе видимости. В панели управления есть переключатель между тремя состояниями: Private, Public и Listed. Кажется, что достаточно перевести проект из приватного режима в публичный, и он появится на витрине. Но статус Public открывает лишь установку по прямой ссылке для любой сторонней команды.
Чтобы попасть в общий каталог и получить отметку Listed, проект должен пройти обязательную ручную проверку. Разработчику требуется подготовить подробное описание и записать демонстрационное видео длительностью от пяти до десяти минут. Ссылка на ролик обязана открываться без авторизации — например, на YouTube с доступом по ссылке или в открытом хранилище Google Drive.
В видео необходимо без монтажа показать установку из Origin, подтверждение прав, возврат в интерфейс сервиса и корректное удаление с обеих сторон. После отправки заявки адресный идентификатор расширения замораживается навсегда. Если позже снять программу с публикации, повторное включение Public уже не вернет ее на полку автоматически: придется заново проходить весь цикл модерации.
Если вы хотите глубже разобраться в настройке современных инструментов автоматизации и нейросетевых связок без лишних сложностей, заглядывайте в наш телеграм-канал Ковчег.
Где ломается автоматизация на зеркалах из GitHub
Вторая ловушка поджидает команды, которые подключили Origin как зеркало своего основного репозитория на GitHub. В каталоге появились популярные системы непрерывной интеграции, включая Depot и Buildkite. Но в текущей версии эти инструменты запускаются только на тех проектах, которые размещены непосредственно в самом Origin.
Если проект зеркалируется с GitHub, источник истины остается на стороне серверов Microsoft. Токен установленного дополнения может клонировать зеркало и читать файлы, но любая попытка отправить изменения обратно через команду git push блокируется с ошибкой 403. Платформа запрещает внешним сервисам записывать код в зеркальную копию.
В результате приложение числится активным, но сборки в Origin не стартуют, а тесты продолжают идти на серверах GitHub Actions. Для полноценного использования встроенных систем сборки придется переносить репозиторий в Origin целиком, а не просто держать его копию.
Короткие токены и перенос готовых решений
Инженерам интеграций приходится учитывать и жесткие требования к авторизации. Токены доступа, которые выдает платформа, живут не дольше пятнадцати минут. Это ощутимо меньше привычного часового окна в GitHub. Если внешний сервис привык обновлять ключи раз в час, фоновые запросы начнут внезапно падать с ошибкой доступа.
Особенности есть и при работе с git по HTTPS. Для авторизации нужно передавать имя пользователя x-access-token, а временный ключ подставлять вместо пароля. Привычный заголовок Bearer для операций с репозиторием отклоняется, а персональные ключи от редактора в Origin не принимаются.
Для тех, кто переносит готовое приложение с GitHub, Cursor подготовил плагин Origin Apps в собственном каталоге расширений. Он сверяется с документацией и помогает составить пошаговый план адаптации архитектуры без лишних догадок.
Открытие маркетплейса превращает Origin из закрытого эксперимента в развитую платформу для команд. Но пока сервис остается в ранней бете, к переезду стоит готовиться заранее: проверять, где физически лежит код, учитывать короткую жизнь ключей авторизации и помнить, что публичный переключатель не заменяет ручной отбор в каталог.