С 15 октября 2026 года в GitHub Copilot открылся общий доступ к агентному автофиксу предупреждений безопасности (code scanning alerts): теперь вы можете поручить найденную уязвимость автономному помощнику, и он сам просмотрит связанные файлы в репозитории, проверит решение повторным запуском анализатора CodeQL и за несколько минут соберёт черновик запроса на слияние (draft pull request — готовый пакет изменений, который ждёт одобрения разработчика). Но вместе с этим включением меняются правила внутри проекта: на странице отдельного предупреждения прежняя бесплатная кнопка быстрой подсказки Generate Fix пропадает, на её месте появляется кнопка Assign to Copilot, а каждый запуск начинает расходовать платные кредиты и минуты вычислений — причём часть проверок всё равно остаётся на человеке.
Чем автономный агент отличается от прежней бесплатной подсказки
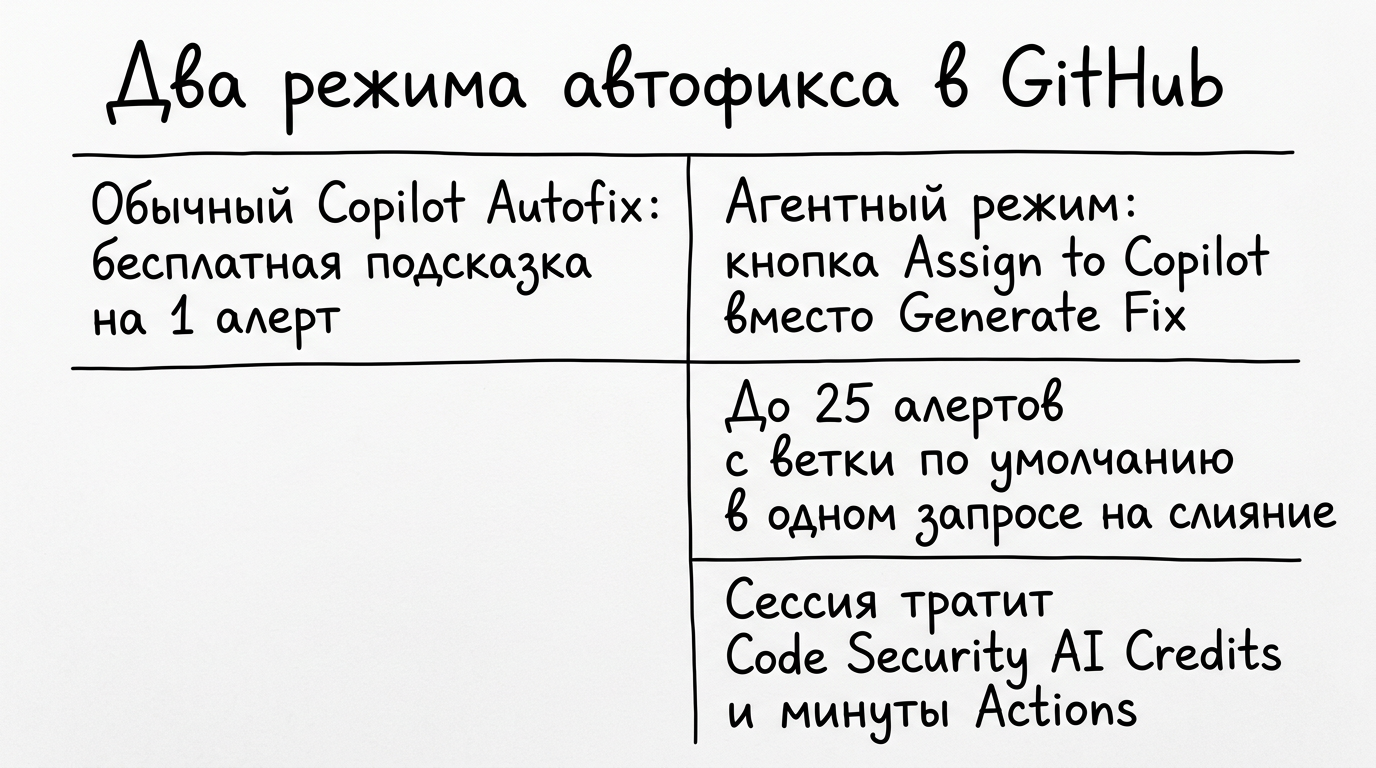
Раньше обычный режим Copilot Autofix работал как бесплатный точечный советчик: предлагал вариант исправления ровно для одного предупреждения, не требовал подписки и не списывал кредиты, но собирать изменения и оформлять запрос на слияние разработчику приходилось вручную. Этот базовый режим продолжает работать там, где агентный автофикс не включили.
Когда администратор включает агентный режим, вы передаёте задачу через кнопку Assign to Copilot. Агент читает связанные файлы репозитория, учитывает пользовательские инструкции (custom instructions), предлагает исправление и сам перезапускает анализатор CodeQL. При необходимости он повторяет цикл, а затем открывает черновик запроса на слияние с описанием правки, причиной закрытия уязвимости и шагами проверки. Попросить доработать код можно комментарием прямо в запросе на слияние или на вкладке Agents репозитория.
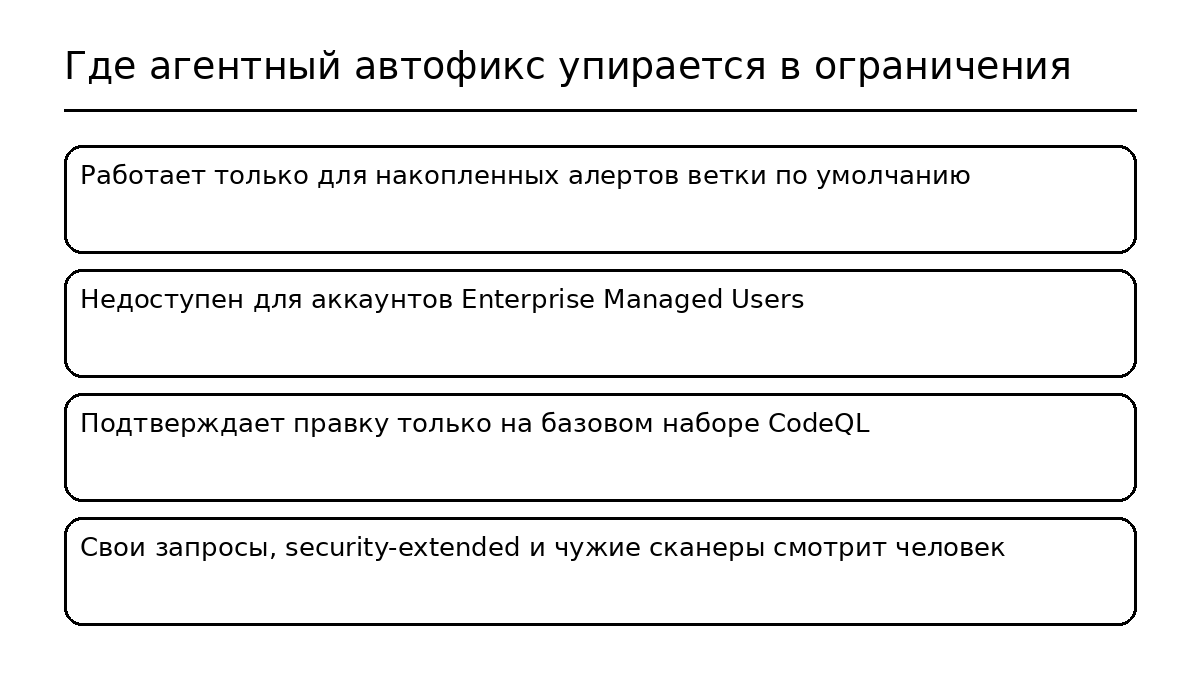
Из списка предупреждений репозитория или из кампании безопасности можно выбрать до 25 алертов за раз — они соберутся в одну сессию и один черновик запроса на слияние. Через интерфейс REST API назначение автоматизируется передачей исполнителя copilot-swe-agent[bot]. При этом агент берёт только накопленные предупреждения из ветки по умолчанию: уязвимости, найденные лишь в открытом запросе на слияние или в побочной ветке, поручить ему нельзя.
Почему анонс и справка спорят о лицензии и кому доступ закрыт совсем
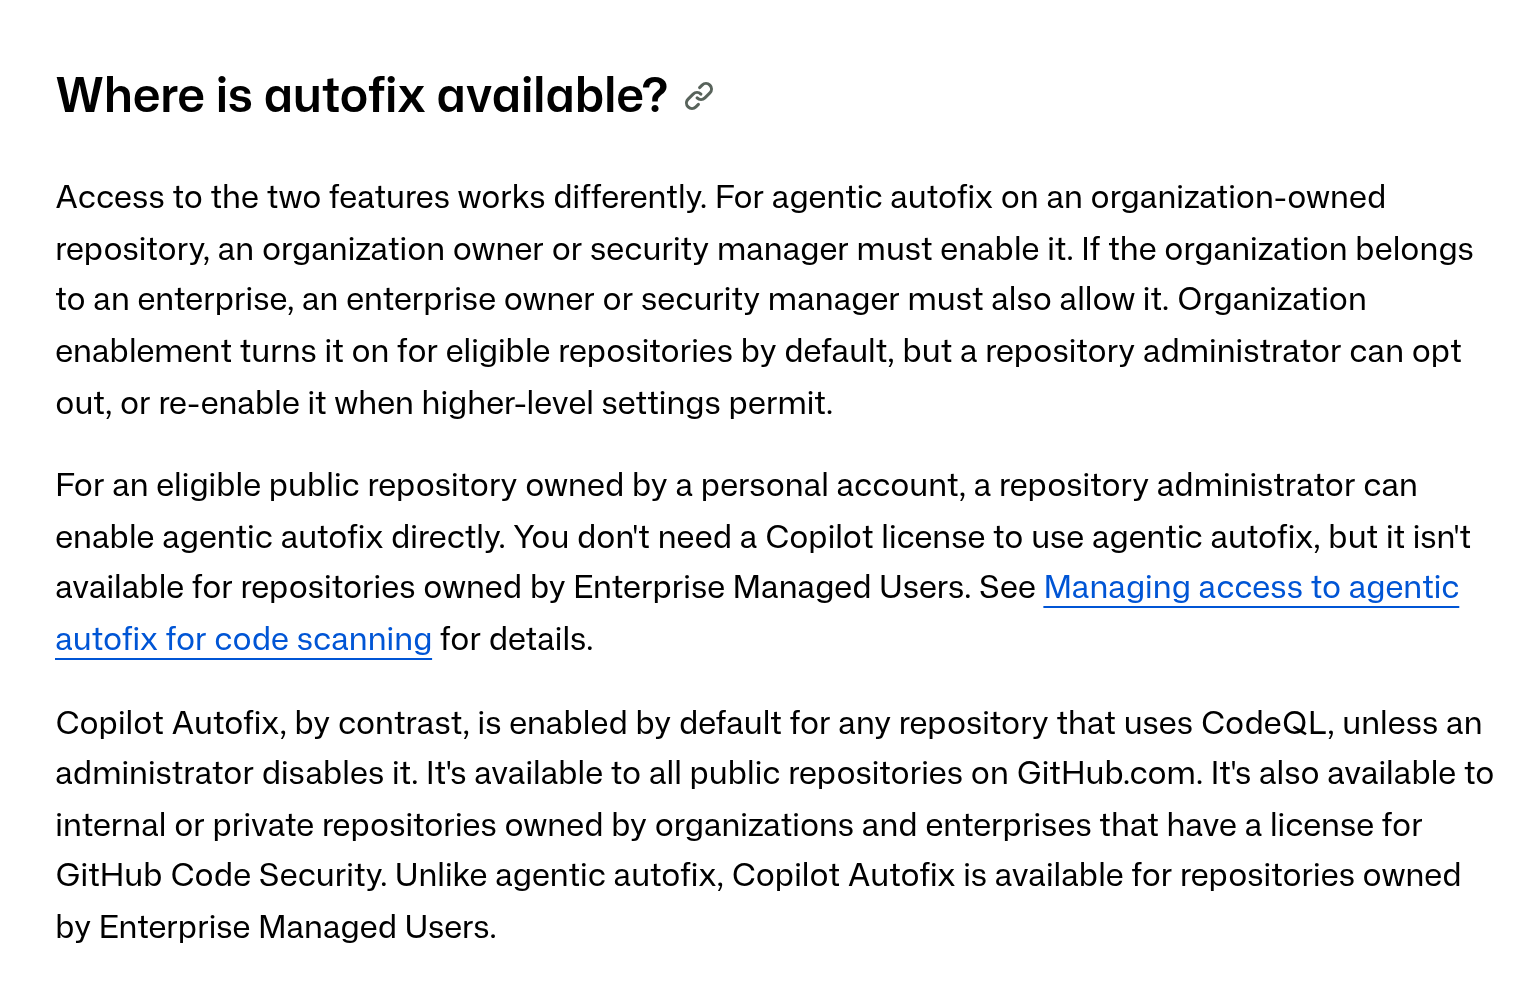
Две официальные страницы GitHub описывают условия доступа по-разному. В октябрьском анонсе сказано, что агентный автофикс доступен клиентам GitHub Code Security и GitHub Advanced Security в Enterprise Cloud (включая data residency) и требует настроенного способа оплаты Copilot. Зато в обзорной справке и в руководстве по разбору уязвимостей от 16 октября прямо указано: лицензия GitHub Copilot не нужна, а в подходящем публичном репозитории личного аккаунта администратор включает функцию напрямую. Организациям, тестировавшим летнее превью от 10 июля 2026 года (где требовалась лицензия Copilot с облачным агентом), нужно включить настройку заново.
В компаниях доступ открывается каскадом: владелец предприятия или менеджер безопасности сначала разрешает политику Agentic autofix, затем владелец организации включает её по умолчанию для репозиториев, а администратор отдельного репозитория может переключать её у себя (если верхний уровень не запретил функцию). Назначать алерты может любой участник с правом записи. А вот для репозиториев с корпоративными управляемыми учётными записями (Enterprise Managed Users) агентный автофикс недоступен вовсе — даже при купленном Code Security и запасе кредитов.
О том, как устроены рабочие ИИ-агенты и где их автоматизация упирается в реальные ограничения сервисов, мы регулярно пишем в канале Ковчег.
Куда уходят кредиты в открытых проектах и какие проверки останутся на человеке
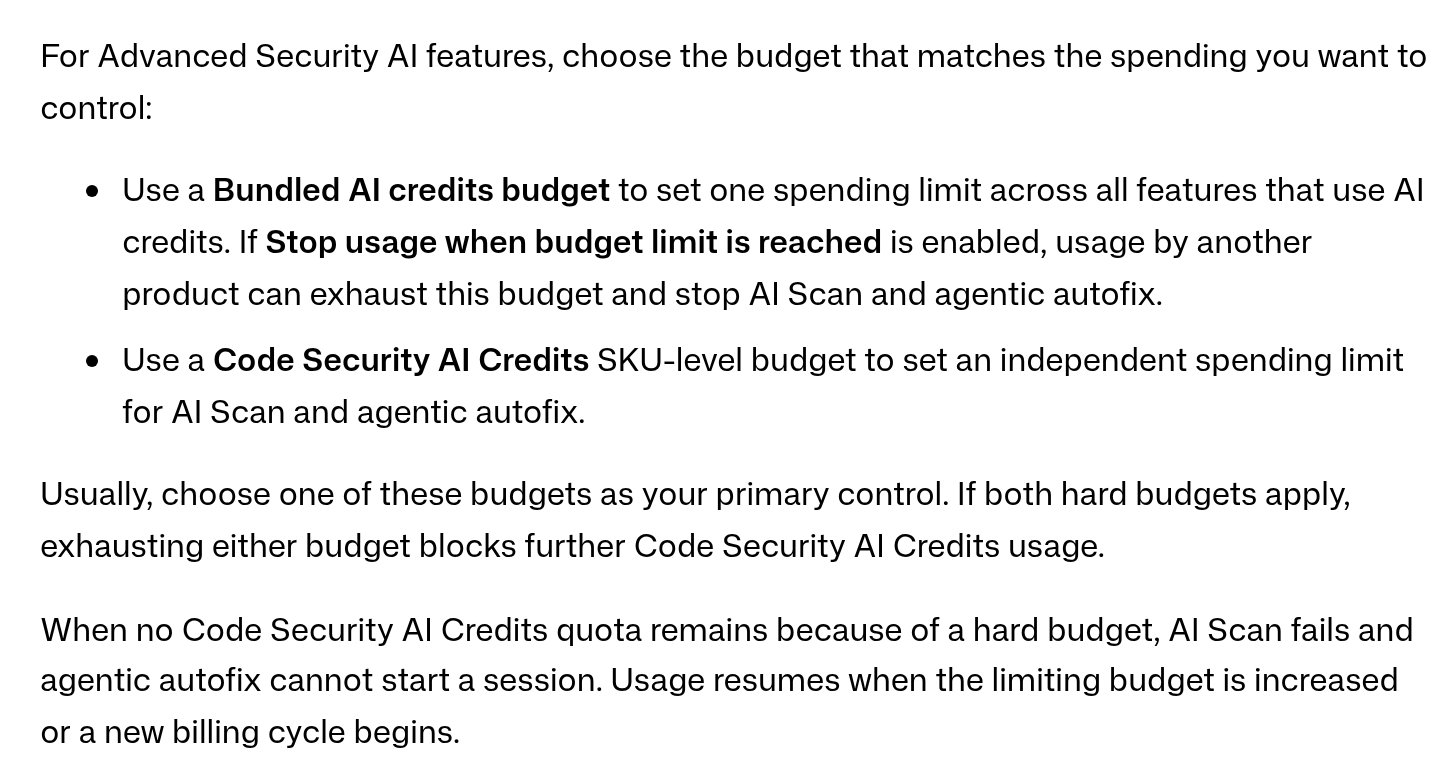
Каждая сессия расходует вычислительные минуты GitHub Actions и единицы Code Security AI Credits (в биллинге предприятия они идут по статье Advanced Security). Если у аккаунта есть включённые кредиты из права Copilot, сначала тратится этот запас, а затем включается счётчик. Даже публичные репозитории списывают Code Security AI Credits на каждой сессии. Если администратор задал жёсткий бюджет с остановкой по лимиту (на SKU Code Security AI Credits или общий пул Bundled AI credits) и квота исчерпана, новая сессия не запустится до повышения лимита или нового расчётного периода.
Самопроверка агента работает в режиме best-effort: он перезапускает CodeQL и подтверждает решение только на стандартном наборе проверок. Для собственных запросов CodeQL, расширенного набора security-extended и сторонних сканеров подтвердить исправление агент не может. Если проверка не сошлась или алерт похож на ложное срабатывание, он укажет это в описании черновика, а перед слиянием код в любом случае должен проверить и прогнать человек.