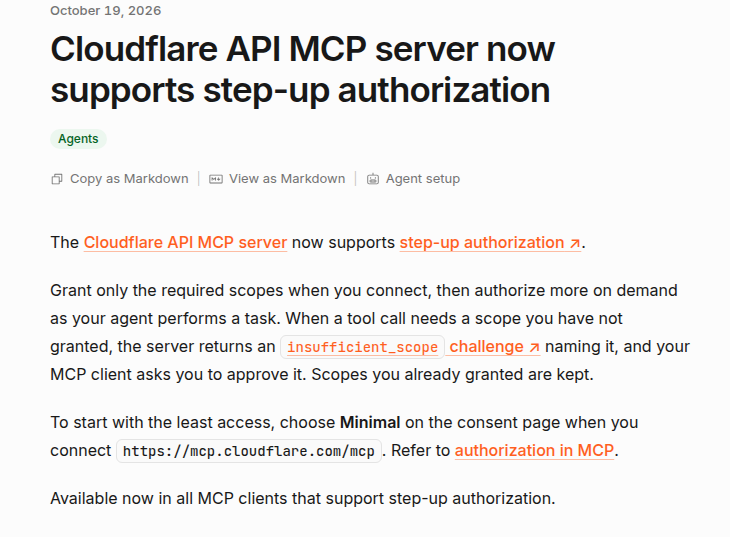
Подключение умного помощника к облачной инфраструктуре Cloudflare через протокол MCP долго упиралось в неприятную дилемму с правами доступа. Пользователю приходилось либо на старте отдавать ассистенту полный доступ ко всему аккаунту с риском случайного сбоя, либо ограничивать его базовым чтением — и тогда на первом же рабочем действии процесс намертво останавливался. 19 октября 2026 года команда Cloudflare добавила в свой официальный сервер Cloudflare API MCP механизм пошаговой авторизации. Теперь ассистент может начинать работу с минимальными правами, а недостающий доступ запрашивать точечно прямо во время выполнения задачи. Однако на практике гладкий сценарий пока срабатывает далеко не во всех клиентских программах.
Развилка на старте и ловушка широких доступов
Когда вы настраиваете подключение к адресу https://mcp.cloudflare.com/mcp, сервис показывает стандартный экран согласования прав. Раньше здесь приходилось угадывать сценарий наперед: если ассистенту в будущем понадобится развернуть скрипт или обновить базу данных, эти разрешения требовалось выдать заранее. В августе разработчики разрешили вручную снимать лишние галочки со второстепенных прав, но если помощник сталкивался с нехваткой полномочий, операция просто падала с ошибкой. Человеку приходилось прерывать сессию, вручную удалять интеграцию и проходить всю процедуру привязки заново.
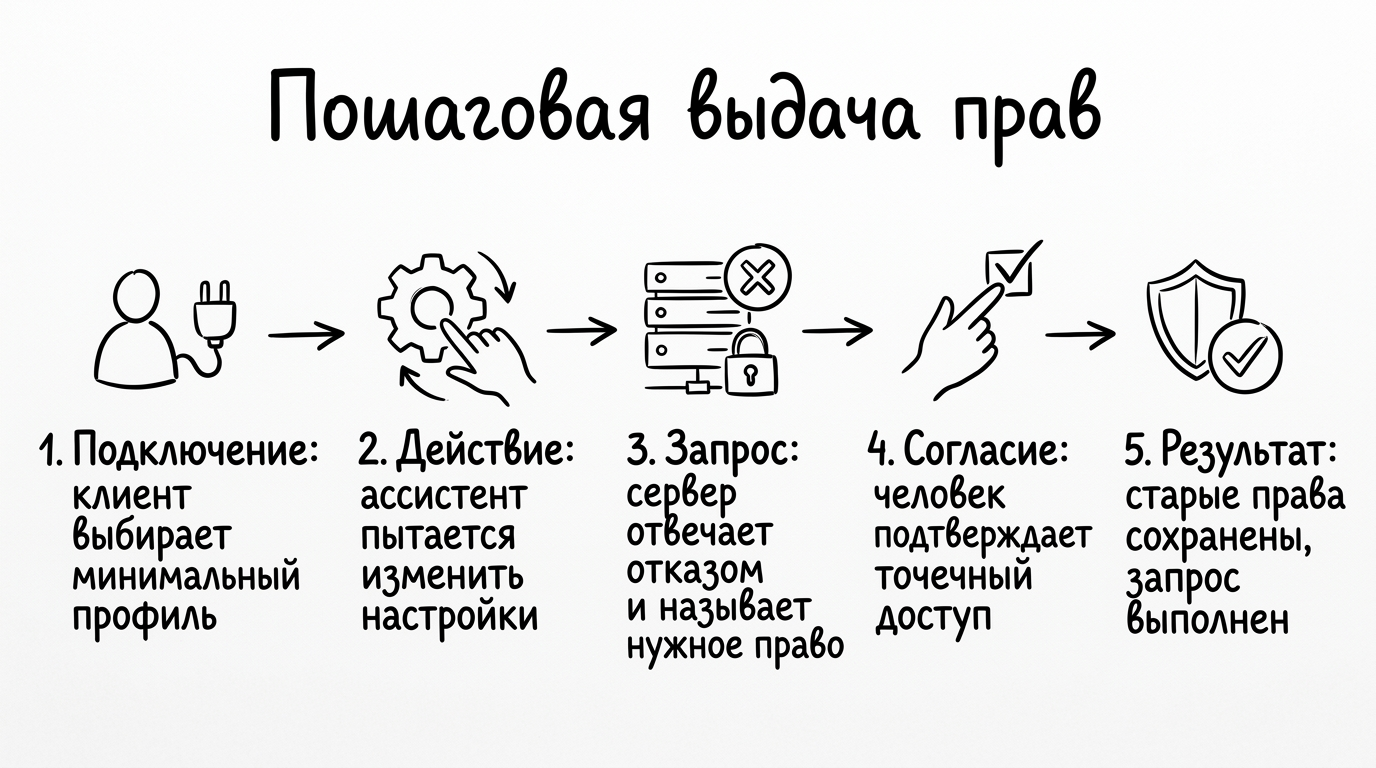
Теперь логика изменилась благодаря обновленному шаблону. В коде сервера появился профиль Minimal, который на старте запрашивает лишь три базовых служебных права: идентификатор пользователя, номер аккаунта и возможность обновления сессии. Сам по себе этот набор не позволяет ассистенту даже прочитать параметры доменной зоны или заглянуть в файлы — это всего лишь пропуск для входа. Все остальные разрешения сервер запрашивает по мере необходимости, когда программа доходит до конкретного действия.
Как сервер требует подтверждение по ходу дела
Спецификация протокола MCP от конца июля 2026 года описывает этот процесс через механизм step-up авторизации. Когда ассистент пытается вызвать команду, на которую у него еще нет разрешения, сервер не обрывает сессию молча. Он возвращает стандартный ответ с кодом 403 Forbidden и специальным заголовком, где прямо указывает имя недостающего права.
Программа на компьютере пользователя перехватывает этот сигнал, показывает всплывающее окно с вопросом и просит подтвердить именно эту конкретную операцию. Человек нажимает кнопку согласия, сервер дописывает новое разрешение к уже выданным, и ассистент повторяет запрос без потери контекста беседы. Уже полученные доступы при этом никуда не пропадают, а безопасность растет: вы точно видите, в какой момент помощник переходит от чтения к изменению конфигурации.
Если вы автоматизируете рабочие процессы и хотите разбираться в надежных связках без маркетинговой шелухи, заглядывайте в наш телеграм-канал Ковчег — там мы разбираем практические сценарии и неочевидные подводные камни.
Почему разные клиенты реагируют на отказ по-разному
Главный подвох обновления кроется в поведении клиентских приложений, через которые люди общаются с нейросетями. Официальный анонс Cloudflare честно оговаривает: пошаговое согласование работает только в тех программах, создатели которых уже внедрили поддержку этого протокола.
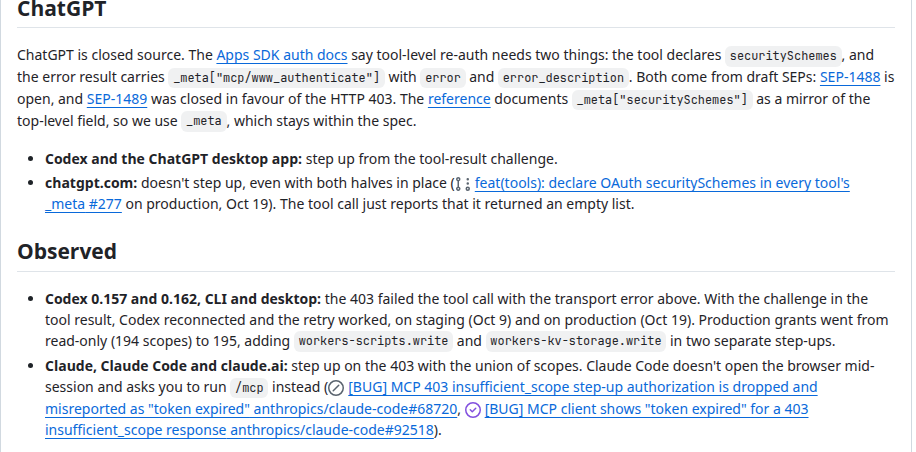
В открытом обсуждении разработчики сервера показали, насколько сильно расходятся популярные инструменты. Например, Claude и веб-среда claude.ai корректно перехватывают сетевой код 403, открывают окно подтверждения и аккуратно объединяют старые разрешения с новыми. Но если запустить терминального ассистента Claude Code, тот не станет открывать браузер посреди сессии, а попросит человека вручную выполнить сервисную команду в консоли.
С инструментами вроде Codex ситуация еще сложнее. Если вернуть им стандартную сетевую ошибку 403, клиент воспринимает ее как фатальный сбой соединения и прекращает работу. Чтобы обойти это препятствие, серверу Cloudflare приходится прятать запрос на расширение прав внутрь ответа самого инструмента. Более того, при повторном входе Codex заменяет весь список разрешений заново, поэтому сервер вынужден каждый раз заботливо собирать в один пакет и прежние доступы, и свежее право.
Где автоматизация спотыкается на практике
Самая неприятная ситуация на старте обновления сложилась в веб-интерфейсе ChatGPT. На тестах в рабочей среде 19 октября механизм пошаговых разрешений дал сбой. В одной попытке диалог завершился пустым ответом, а окно подтверждения так и не появилось. В другой попытке окно авторизации открылось, но нужное разрешение туда попросту не подставилось, и система не объяснила человеку, какого именно действия не хватает для продолжения.
Разработчики зафиксировали эту проблему в трекере и пока рекомендуют пользователям веб-версии не полагаться на минимальный профиль, а по старинке выбирать более широкий набор разрешений при первом подключении. В то же время настольные клиенты и среды разработки проверку выдержали: в одном из реальных тестов начальный набор из 194 прав на чтение после двух точечных запросов успешно расширился до 195, добавив точные разрешения на запись скриптов и хранилища.
Что стоит учитывать при настройке
Появление точечного запроса прав в Cloudflare — важный шаг к зрелой безопасности агентских систем. Вместо слепого доверия или постоянных перезапусков диалога мы получаем контролируемый доступ, где каждое действие с инфраструктурой требует осознанного подтверждения.
Но пока клиентские приложения догоняют стандарт, подход к настройке зависит от вашей рабочей среды. Если вы работаете в продвинутых редакторах кода или средах с полной поддержкой протокола, смело выбирайте минимальный профиль: система сама подскажет, когда потребуется расширить полномочия. Если же вы запускаете сценарии через обычный браузерный интерфейс, безопаснее заранее отобрать нужный список прав вручную, иначе задача может внезапно прерваться без внятного объяснения причин.